Вся жизнь за 99 рублей: кто торгует данными россиян и почему этот рынок не умирает
Как устроены боты пробива — от «Глаза Бога» до «Химеры» и NOX: крупнейшие утечки, аресты создателей, статья 272.1 УК и чем опасен рынок досье.
Сутки доступа к сервису NOX стоят 99 рублей, отдельный отчёт о человеке — от 39 до 99 рублей. Так написано на сайте сервиса. За эти деньги NOX обещает отчёт по ФИО, номеру телефона, аккаунту в Telegram или фотографии: телефоны, электронная почта, паспорта, адреса, автомобили и недвижимость, оценку дохода, число банковских счетов, историю звонков и поиск по лицу. Сервис утверждает, что проверяет «более 400 открытых источников». Откуда в открытых источниках паспортные данные, история звонков и банковские счета, на сайте не объясняется. Владельцем указана компания NOX International, зарегистрированная в мае 2017 года в Ливане.
В октябре 2026 года NOX и другой сервис, Himera Search, оказались в центре публичного скандала. В телеграм-каналах и на нескольких региональных сайтах вышла серия публикаций о том, что через них можно получить сведения о российских генералах и высокопоставленных чиновниках. Большинство этих текстов ссылались на одни и те же первоисточники — расследование в одном телеграм-канале и его перепечатки. Официального подтверждения эти утверждения не получили, публичных комментариев NOX и Himera Search по ним нет. Но сама тема перестала быть делом одних только специалистов по безопасности: МВД ещё в феврале прямо заявило, что сервисы «пробива» использовались для сбора данных о военных и силовиках, в том числе при подготовке терактов.
Чтобы понять, как в России появился рынок, где досье на человека стоит дешевле чашки кофе, нужно вернуться на несколько лет назад — к утечкам, из которых этот рынок вырос.
Перелом случился в 2022 году. С февраля по ноябрь в сеть одна за другой выкладывались базы крупных компаний. У службы доставки СДЭК в феврале утекли два файла на 466 млн и 822 млн строк — компания назвала атаку политически мотивированной. Из «Яндекс Еды» тогда же ушли около 50 млн записей. В мае появилась база заказов Delivery Club на 350 млн строк и данные 30 млн клиентов лаборатории «Гемотест», летом — 10 млн записей «Почты России», в ноябре — 16 млн записей покупателей DNS. По подсчётам Group-IB, с июля 2021-го по июнь 2022 года в открытый доступ попало 147,5 млн строк — против 24 млн годом ранее. По оценке «РТК-Солар», с учётом уникальных записей пострадали около 100 млн человек, примерно две трети населения страны.
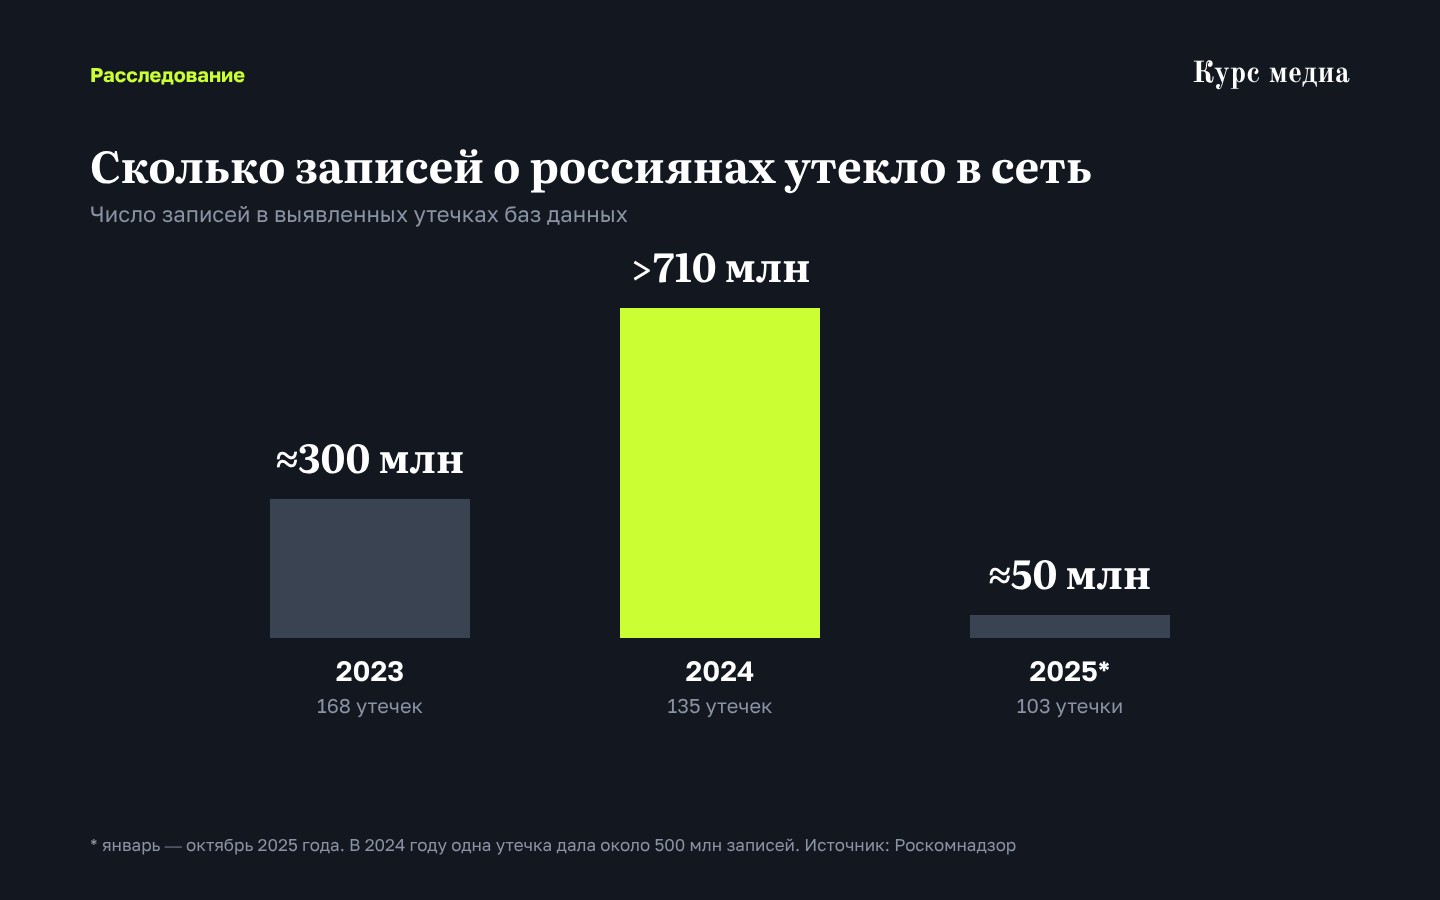
Утечки не прекратились и потом. Роскомнадзор насчитал в 2023 году 168 утечек баз данных, в которых было около 300 млн записей о россиянах. В 2024-м утечек стало меньше, 135, а записей — больше 710 млн, причём одна утечка, по словам замглавы ведомства Милоша Вагнера, дала около 500 млн. За первые десять месяцев 2025 года ведомство зафиксировало 103 утечки и около 50 млн записей. Глава Роскомнадзора Андрей Липов объяснил снижение тем, что компании стали больше вкладываться в защиту данных.
Россия здесь не исключение. Крупнейшая известная утечка в истории произошла у Yahoo: в 2017 году компания признала, что хакеры ещё в 2013-м получили доступ ко всем трём миллиардам её учётных записей. У бюро кредитных историй Equifax в 2017 году утекли данные примерно 147 млн человек, и компания согласилась выплатить по мировому соглашению с американскими регуляторами до 700 млн долларов. В 2021 году в сеть выложили данные 533 млн пользователей Facebook*, за что ирландский регулятор позже оштрафовал Meta* на 265 млн евро. В 2024 году хакер под ником USDoD выставил на продажу базу американского сервиса проверки людей National Public Data — по его словам, 2,9 млрд записей с именами, адресами и номерами социального страхования. Через несколько месяцев материнская компания сервиса подала заявление о банкротстве.
Разница между Россией и Западом не в масштабе утечек, а в том, что с ними происходило дальше. На Западе украденные базы продавали на хакерских форумах вроде BreachForums — у него на пике было больше 300 тыс. участников и больше 14 млрд записей. В России утечки стали сырьём для массового розничного продукта: бота в Telegram, где любой человек за несколько десятков рублей получает готовую карточку на другого.
Самым известным таким сервисом стал «Глаз Бога». По данным Право.ру, платформу в январе 2020 года разработал программист Евгений Антипов, а на её основе появился бот для поиска сведений о людях. Претензии к нему начались быстро. Сначала суд признал незаконным одноимённый телеграм-канал. В 2021 году Таганский суд Москвы по иску прокуратуры признал запрещённой информацию на сайтах сервиса и передал решение в Роскомнадзор. В «Глазе Бога» тогда заявили, что блокировка на его работе не скажется, — и какое-то время так и было: бот продолжал работать, а у него появлялись клоны и конкуренты.
Ситуация изменилась, когда изменился закон. 30 ноября 2024 года был подписан закон, который ввёл в Уголовный кодекс статью 272.1 о незаконном использовании, передаче, сборе и хранении персональных данных. Она вступила в силу 11 декабря. Базовая часть предусматривает до четырёх лет лишения свободы, за создание сайта, бота или программы для хранения и распространения таких данных — до пяти лет, за действия организованной группы или тяжкие последствия — до десяти. Одновременно приняли закон об оборотных штрафах: с 30 мая 2025 года компания за повторную утечку может заплатить от 1% до 3% годовой выручки, но не меньше 25 млн и не больше 500 млн рублей.
Рынок отреагировал почти сразу. 27 февраля 2025 года «Глаз Бога» перестал работать, в сети появились сообщения об обысках у его создателя. Антипов назвал их фейком, а остановку объяснил спорами с поставщиками информации на фоне новой статьи. Сам он, как сообщала Lenta.ru, находится за границей. В марте Антипов сообщил, что обыски прошли у поставщиков сервиса по делу, возбуждённому по новой статье. В апреле 2025 года «Коммерсантъ» проверил 21 русскоязычный бот такого рода и выяснил, что девять из них не работают. По оценке газеты, около 40% подобных сервисов приостановили работу или закрылись. Одни, как Leak OSINT, стали отвечать пользователям из России, что доступа у них нет. Другие сменили юрисдикцию: Himera Search, по данным газеты, вывезла сотрудников из России, опасаясь уголовного преследования.
Дальше последовали аресты. В августе 2025 года МВД вместе с ФСБ закрыло крупную информационно-аналитическую систему, где продавали подробные досье: паспортные данные, место жительства и работы, доходы, кредитную историю. Подписка стоила больше миллиона рублей в месяц, через два счёта связанных с сервисом компаний с декабря 2024 года прошло больше 66 млн рублей. Изъяли больше 25 ТБ баз, организатора и его помощника отправили под арест, а проверку проходят больше 2000 пользователей. «Функционирование преступной схемы полностью прекращено», — заявила официальный представитель МВД Ирина Волк. Названия сервиса ведомство не раскрыло.
31 октября 2025 года в Петербурге задержали Игоря Морозкина — по версии следствия, создателя и владельца бота Userbox, который называли преемником «Глаза Бога». Волк назвала его «одним из крупнейших русскоязычных телеграм-ботов по распространению персональных данных граждан». По предварительной оценке МВД, бот приносил 13–16 млн рублей в месяц. При обысках изъяли больше 40 ТБ данных и серверное оборудование. 1 ноября Тверской суд Москвы отправил Морозкина под арест по статье 272.1. Его защита подала апелляцию. О приговоре по делу публично не сообщалось, а максимальный срок по самой тяжёлой части статьи — десять лет.
Самый тяжёлый приговор, о котором сообщалось, связан с источником данных, а не с ботом. В октябре 2026 года Mash сообщил, что бывший московский оперативник получил 13 лет колонии за продажу основателям «Химеры» сведений из закрытых баз, в том числе баз пересечения границы с фотографиями граждан. Имя осуждённого, суд и статьи в публикациях не названы. Версию Mash о том, кто стоит за «Химерой», независимо подтвердить не удалось.
Всего, по данным МВД, за первые десять месяцев 2025 года по статье 272.1 зарегистрировали 923 преступления. В 2025 году ведомство изъяло 37 серверов — 18 физических и 19 виртуальных, часть из них за рубежом — и больше 200 ТБ данных, или больше 50 млрд строк. Роскомнадзор сообщал, что за четыре года Telegram заблокировал больше 8000 подобных ботов и каждую неделю удаляет около сотни, но на их месте появляются новые.
Почему рынок не умирает, хотя законы ужесточились, а утечек стало меньше? Ответ, похоже, в том, что сырьё уже собрано. Утёкшая строка остаётся в обороте навсегда: базы 2022 года не исчезли, их сводят друг с другом и дополняют свежими. То, что в 2025 году записей утекло в разы меньше, мало что меняет для того, кто уже есть в старых базах. Второй источник — люди внутри систем: дело бывшего оперативника показывает, что ценнее всего не взломанные базы, а доступ к закрытым государственным реестрам. Третий фактор — юрисдикция. Сервисы регистрируются за рубежом, вывозят сотрудников и работают через иностранную платформу, а российский закон в первую очередь достаёт тех, кто остался в стране: поставщиков, посредников и покупателей.
Последствия этого рынка видны в официальной статистике. По данным МВД, всего за один месяц сервисы «пробива» были связаны с более чем 13 тыс. преступлений с ущербом больше 15 млрд рублей. Мошеннику с готовой карточкой не нужно угадывать: он знает имя, банк, адрес и голос родственника, а значит, звонит уже не наугад. Отдельный риск — физическая безопасность. МВД прямо говорит о сборе данных о военных, силовиках и чиновниках перед терактами. Публикации связывают с такими данными гибель генералов Игоря Кириллова в декабре 2024 года и Ярослава Москалика в апреле 2025-го, но официально использование ботов «пробива» в этих делах не подтверждено. Наконец, в зоне риска оказываются сами пользователи. Юристы отмечают, что статью 272.1 стали применять не только к владельцам ботов, но и к рядовым сотрудникам за мелкие утечки, а что именно считать незаконными данными, по словам адвоката Алёны Гришковой, «остаётся на усмотрение следователя».
Следующий виток уже заметен в описаниях самих сервисов. Поиск по лицу и базы фотографий — от паспортных до снимков из соцсетей — означают, что для составления досье скоро не понадобятся ни имя, ни номер телефона: хватит одного снимка. Если к этому добавятся базы пересечения границы, о продаже которых писал Mash, анонимность в публичном пространстве перестанет существовать для любого человека, чьё лицо есть хотя бы в одной утёкшей базе.
Для граждан это означает, что данные из старых утечек продолжают работать на мошенников, и защищаться приходится уже не от утечки, а от её последствий: проверять звонки, не доверять «службам безопасности банка» и ничего не подтверждать по телефону. О том, как банки и операторы связи спорят о маркировке звонков, которая должна помочь отличать их от мошеннических, мы рассказывали в отдельном материале.
История рынка пробива показывает и другое: блокировки ботов дают лишь временный эффект. На месте закрытого сервиса появляется новый, зарегистрированный за рубежом, а самым уязвимым звеном остаются не взломанные базы, а люди с законным доступом к закрытым реестрам. Дело бывшего оперативника, получившего, по данным Mash, 13 лет, — тому пример. Отсюда два вывода. Первый: государству необходимо проверять собственных сотрудников, у которых есть доступ к служебным базам, — кто, когда и зачем запрашивал сведения о человеке. Второй: штрафы для крупных компаний, из чьих баз утекают данные, должны стать жёстче. В России оборотный штраф за повторную утечку ограничен 500 млн рублей. На Западе цена ошибки другая: Equifax по соглашению с американскими регуляторами согласилась выплатить до 700 млн долларов, Meta* получила от ирландского регулятора 265 млн евро штрафа за одну утечку, а европейский регламент GDPR позволяет взыскивать до 4% мирового оборота компании.
Возможно, именно проверка тех, кто имеет доступ к государственным реестрам, и штрафы, сопоставимые с западными, наконец лишат рынок пробива его главного сырья?
* Meta Platforms Inc., которой принадлежат Facebook и Instagram, признана в России экстремистской организацией, её деятельность запрещена.
Источники
- МВД: сервисы пробива в Telegram использовали для сбора данных перед терактами (Коммерсантъ, февраль 2026)
- Коммерсантъ: Telegram оказался «пробивным» (позиция Роскомнадзора, февраль 2026)
- Коммерсантъ: около 40% русскоязычных ботов для поиска информации приостановили работу (апрель 2025)
- Право.ру: суд заблокировал сайт «Глаз Бога» (2021)
- Lenta.ru: сообщения об обысках у создателя «Глаза Бога» (февраль 2025)
- Фонтанка: МВД подтвердило задержание создателя Userbox (ноябрь 2025)
- Life: владелец бота Userbox арестован в Москве
- РАПСИ: суд арестовал руководство крупного сервиса по продаже персональных данных (август 2025)
- CNews: подробности дела о сервисе досье (август 2025)
- Lenta.ru: в боте по «пробиву» нашли след силовиков (со ссылкой на Mash, октябрь 2026)
- Российская газета: текст закона № 421-ФЗ о статье 272.1 УК РФ
- PPT.ru: закон № 420-ФЗ об оборотных штрафах за утечки
- CNews: расширение практики применения статьи 272.1 УК (январь 2026)
- CNews: утечки персональных данных в 2022 году
- CNews: Роскомнадзор об утечках в 2023 и 2024 годах
- Фонтанка: Роскомнадзор об утечках в 2025 году
- Сайт сервиса NOX: описание услуг, тарифы и юрлицо
- The Hacker News: Yahoo — 3 млрд аккаунтов (2017)
- CFPB: соглашение с Equifax по утечке 2017 года
- The Hacker News: ирландский регулятор оштрафовал Meta* за утечку 533 млн профилей
- EUR-Lex: регламент ЕС 2016/679 (GDPR), статья 83 о штрафах
- The Record: банкротство National Public Data после утечки
- The Record: основатель BreachForums приговорён к трём годам
- SecurityWeek: арест хакера IntelBroker во Франции
Редакция «Курс медиа». Канал в телеграме: t.me/economskepticism. Позиции сторон и исправления: press@kursmedia.com. По вопросам коммуникаций в корпоративных спорах: как связаться.